Une pause depuis le 1er octobre
Depuis le 1er octobre, Google n'accepte plus dans son programme de récompenses open source les signalements de failles dans le code même de ses projets. Les rapports liés à la chaîne d'approvisionnement restent recevables. Motif invoqué : une hausse significative des soumissions automatisées, en grande majorité invalides. La pause est annoncée comme temporaire. Revue prévue au premier trimestre 2027.
Le mouvement avait commencé en mars, avec la suppression des récompenses pour les projets de moindre priorité.
Un phénomène qui dépasse Google
Le projet curl a arrêté son programme fin janvier. Son taux de confirmation des rapports était tombé sous 5 % en 2025, contre plus de 15 % les années précédentes. L'Internet Bug Bounty a gelé les nouvelles soumissions le 27 mars. Même diagnostic partout : produire un rapport ne coûte presque plus rien, le vérifier coûte toujours autant.
La vérification devient le goulot d'étranglement
Un rapport de sécurité ne se valide pas automatiquement. Il faut reproduire la faille, mesurer son exploitabilité, décider d'une correction. Ce travail reste humain, et il ne passe pas à l'échelle quand le volume entrant double. La détection s'automatise. La remédiation, beaucoup moins.
Le Cyber Resilience Act ajoute une horloge
Depuis le 11 septembre 2026, l'article 14 du CRA impose aux fabricants une alerte précoce sous 24 heures dès qu'ils ont connaissance d'une vulnérabilité activement exploitée, une notification sous 72 heures, puis un rapport final sous 14 jours après correction. Les sanctions principales arrivent le 11 décembre 2027 : jusqu'à 15 millions d'euros ou 2,5 % du chiffre d'affaires mondial.
Le délai démarre à la prise de connaissance. Une équipe saturée de faux positifs risque de rater le signal réel.
Industrialiser le tri
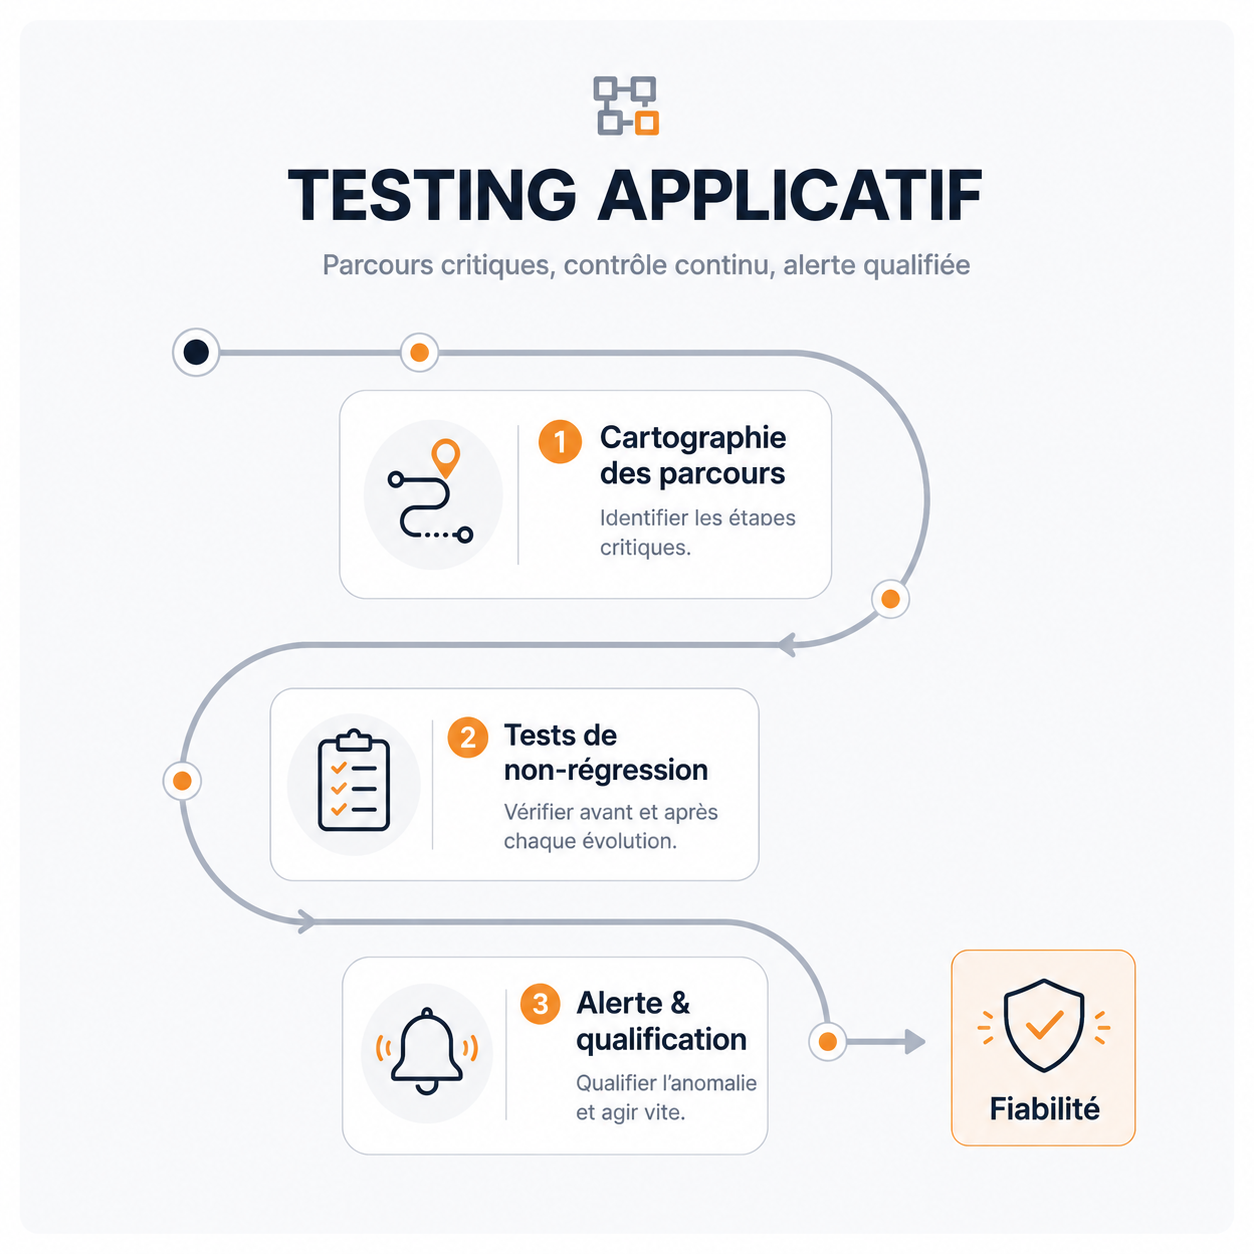
Pour un éditeur, la gestion des vulnérabilités devient une chaîne à part entière : canal unique de réception, horodatage, qualification rapide, tests de reproduction automatisés quand c'est possible. Sans cette chaîne, la conformité au CRA reste théorique.